
Un nouveau malware baptisé « Cthulhu Stealer » vient de faire son apparition dans l’écosystème macOS, ciblant spécifiquement les utilisateurs d’Apple. Ce logiciel malveillant, disponible sous forme de malware as a servcice (MaaS) depuis fin 2023 pour la modique somme de seulement 500 dollars par mois représente une menace sérieuse pour la sécurité des données des utilisateurs de Mac.
Une technique d’infiltration redoutable et méthodique
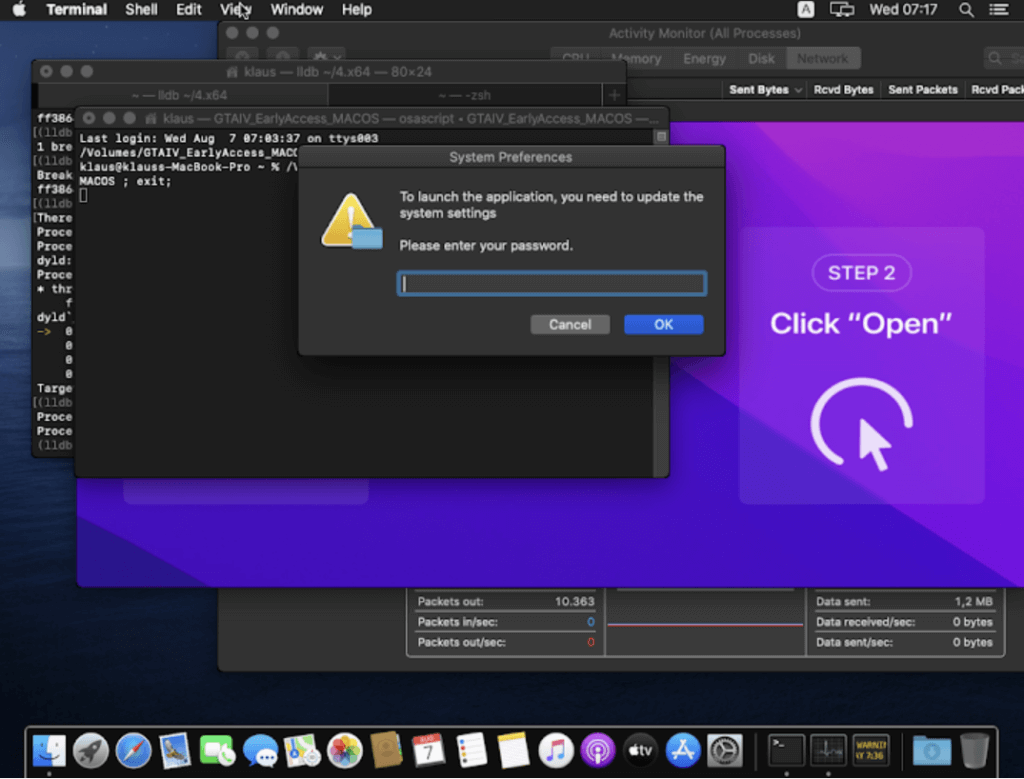
Cthulhu Stealer se distingue par sa capacité à s’attaquer aux architectures x86_64 et Arm, couvrant ainsi un large éventail de machines Apple. Le malware utilise une technique d’usurpation d’identité particulièrement vicieuse, se faisant passer pour des logiciels légitimes et populaires tels que CleanMyMac, Grand Theft Auto IV, ou encore Adobe GenP. Une fois que l’utilisateur baisse sa garde et lance le fichier non signé, le ver est dans le fruit.
Le modus operandi de Cthulhu Stealer est aussi simple qu’efficace. Il commence par demander le mot de passe système de l’utilisateur, puis enchaîne avec une requête pour le mot de passe MetaMask.
Une fois ces précieuses informations obtenues, le malware se déchaîne : il récolte les informations système, pille les mots de passe stockés dans iCloud Keychain, s’empare des cookies des navigateurs et va même jusqu’à subtiliser les informations des comptes Telegram. Toutes ces données volées sont ensuite compressées dans une archive ZIP avant d’être exfiltrées vers un serveur de commande et contrôle (C2).
Comme un air de déjà-vu…
Les experts en cybersécurité ont également noté des similitudes frappantes entre Cthulhu Stealer et un autre malware bien connu, Atomic Stealer. Ces ressemblances laissent penser que les développeurs de Cthulhu Stealer se sont probablement inspirés du code d’Atomic Stealer, voire l’ont directement modifié pour créer leur propre version. Cette pratique de « copier-coller » malveillant est malheureusement monnaie courante dans le monde du cybercrime.
Cependant, il semblerait que l’aventure Cthulhu Stealer ait déjà pris fin. Des disputes concernant les paiements ont éclaté entre les développeurs et leurs affiliés conduisant à des accusations d’arnaque à la sortie. Ces conflits ont abouti au bannissement permanent du développeur principal d’une place de marché du cybercrime où le stealer était promu. Une fin vraiment peu glorieuse pour un malware tout aussi peu glorieux et qui n’aura finalement pas réussi à se démarquer dans le paysage déjà saturé des logiciels malveillants pour macOS.
La riposte d’Apple
Face à cette menace et à la recrudescence générale des malwares ciblant macOS, Apple ne reste pas les bras croisés. La firme à la pomme a annoncé une mise à jour majeure de son système d’exploitation, macOS Sequoia, qui vise à renforcer considérablement la sécurité de Gatekeeper. Cette nouvelle version rendra impossible le contournement de Gatekeeper par un simple Control-clic lors de l’ouverture de logiciels non signés ou non notarisés.
Les utilisateurs devront désormais passer par les paramètres de sécurité du système pour autoriser l’exécution de tels logiciels, ajoutant ainsi une couche de protection supplémentaire.
Bien que Cthulhu Stealer ne soit pas particulièrement sophistiqué et manque de techniques anti-analyse avancées, son existence même souligne l’importance croissante de la vigilance pour les utilisateurs de Mac. Il est plus que jamais vital de ne télécharger des logiciels que depuis des sources de confiance, d’éviter l’installation d’applications non vérifiées et bien sur de maintenir son système à jour avec les derniers correctifs de sécurité.
L’histoire de Cthulhu Stealer aussi brève soit-elle, nous rappelle que les utilisateurs de Mac, longtemps considérés comme relativement à l’abri des menaces informatiques doivent aujourd’hui redoubler de prudence. Car dans ce jeu du chat et de la souris entre hackers et développeurs de sécurité un petit instant d’inattention peut coûter cher…

